NIS-2 für den Mittelstand

Betroffenheit klären, Pflichten umsetzen, Nachweise führen.

Seit dem 6. Dezember 2025 gilt das deutsche NIS-2-Umsetzungsgesetz – ohne Übergangsfrist und für deutlich mehr Unternehmen als bisher. Wir prüfen mit Ihnen, ob Sie betroffen sind, und setzen die geforderten Maßnahmen organisatorisch und technisch um.
  • ISO/IEC 27001:2022 zertifiziert (DQS)
  • ISO-27001-Lead-Auditor im Haus
  • Datenschutz-Team im eigenen Haus
Prüfliste mit Schutzschild – Informationssicherheit und Datenschutz mit Auditorenblick
Mehr Informationen

Das Gesetz gilt –
die Fristen laufen bereits

Mit dem NIS-2-Umsetzungsgesetz ist die Zahl der regulierten Unternehmen in Deutschland nach Schätzung des Gesetzgebers von wenigen Tausend auf rund 29.500 gestiegen. Betroffen sind nicht mehr nur Betreiber kritischer Anlagen, sondern auch Maschinenbauer, Fahrzeugzulieferer, Elektronikhersteller, Lebensmittelbetriebe und IT-Dienstleister ab 50 Mitarbeitern oder mehr als 10 Millionen Euro Umsatz und Bilanzsumme. Betroffene Unternehmen müssen sich beim BSI registrieren; die gesetzliche Frist dafür endete am 6. März 2026, die Nachfrist des BSI am 31. Juli 2026. Einen Bescheid verschickt niemand: Ob Ihr Unternehmen darunterfällt, müssen Sie selbst prüfen. Und wer nicht direkt betroffen ist, bekommt die Anforderungen häufig von seinen Kunden in den Vertrag geschrieben.
Selbsttest · 1 Minute

NIS-2: Ist Ihr Unternehmen betroffen?

Fünf Fragen, sofort eine erste Einschätzung. Ihre Antworten bleiben in Ihrem Browser – es wird nichts gespeichert oder gesendet.

1. In welchem Bereich ist Ihr Unternehmen hauptsächlich tätig?
2. Wie viele Mitarbeiter hat Ihr Unternehmen?
3. Wie hoch ist Ihr Jahresumsatz?
4. Wie hoch ist Ihre Jahresbilanzsumme?
5. Beliefern oder betreuen Sie Unternehmen aus den oben genannten Bereichen?

Was NIS-2 von Ihnen verlangt

Drei Pflichtenblöcke gelten für alle betroffenen Unternehmen – unabhängig davon, ob sie als „wichtige“ oder „besonders wichtige“ Einrichtung eingestuft sind.

Pflicht 1

Registrieren und melden

Betroffene Unternehmen registrieren sich im Portal des BSI und melden erhebliche Sicherheitsvorfälle in festen Fristen.

  • Registrierung beim BSI mit Kontaktstelle
  • Erstmeldung innerhalb von 24 Stunden
  • Ausführliche Meldung innerhalb von 72 Stunden
  • Abschlussbericht nach spätestens einem Monat
Pflicht 2

Risiken managen

Das Gesetz nennt konkrete Maßnahmen, die umgesetzt und dokumentiert sein müssen.

  • Risikoanalyse und Sicherheitskonzept
  • Umgang mit Sicherheitsvorfällen
  • Backup, Wiederanlauf und Krisenmanagement
  • Sicherheit in der Lieferkette
  • Multifaktor-Anmeldung, Verschlüsselung, Zugriffskontrolle
  • Schulungen und Cyberhygiene
Pflicht 3

Chefsache

Die Geschäftsleitung kann die Verantwortung nicht an die IT abgeben.

  • Maßnahmen billigen und ihre Umsetzung überwachen
  • Regelmäßige Schulung der Geschäftsleitung
  • Persönliche Haftung bei Pflichtverletzungen
  • Bußgelder bis 10 Mio. € oder 2 % des Jahresumsatzes

So unterstützen wir Sie

Betroffenheit klären

Sektor, Größe, Konzernzugehörigkeit, Lieferkette: Wir prüfen mit Ihnen, ob und in welcher Kategorie Ihr Unternehmen unter das Gesetz fällt, und begleiten die Registrierung.

Lücken sichtbar machen

In der Standortbestimmung gleichen wir Ihre Organisation und IT mit den geforderten Maßnahmen ab. Sie erhalten einen Maßnahmenplan mit Prioritäten.

Technik umsetzen

Als IT-Systemhaus setzen wir die Maßnahmen selbst um: Multifaktor-Anmeldung, Backup, Firewall, Patchmanagement, E-Mail-Sicherheit, Überwachung rund um die Uhr.

Nachweise und Schulung

Richtlinien, Notfall- und Meldeprozess, Schulung der Geschäftsleitung und der Mitarbeiter – dokumentiert, damit Sie es gegenüber Behörde und Kunden belegen können.

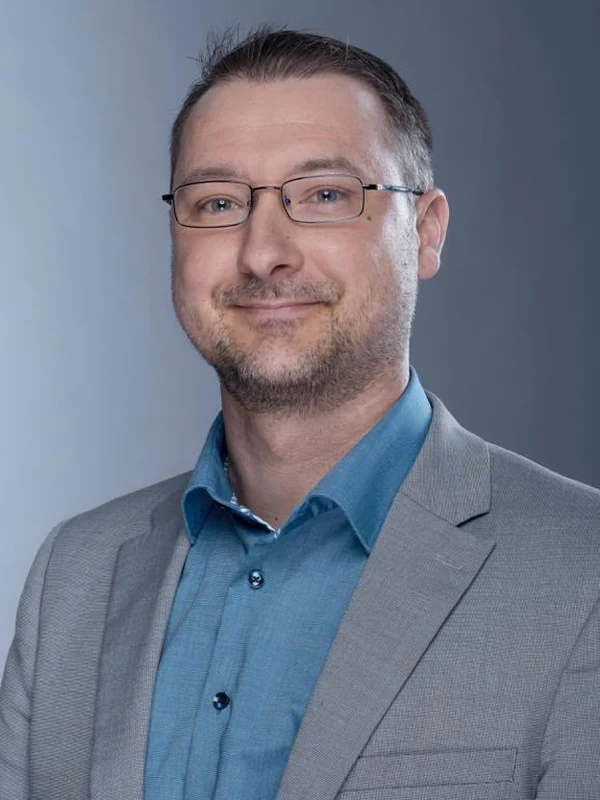
Timo Hoffmann, ISO-27001-Lead-Auditor bei Leopold Netzwerke
Ihr Ansprechpartner
Timo Hoffmann
ISO-27001-Lead-Auditor · Qualifikation 2026 bei der VOREST AG
Timo Hoffmann prüft mit Ihnen die Betroffenheit und führt die Standortbestimmung durch. Als ISO-27001-Lead-Auditor kennt er die Anforderungen aus Sicht der Prüfer – und weiß, was im Alltag eines mittelständischen Unternehmens realistisch ist.

So gehen wir vor

  1. Erstgespräch
    Wir klären Branche, Größe und Kundenstruktur und ob Sie direkt betroffen sind oder die Anforderungen über Ihre Kunden kommen.
  2. Betroffenheit und Registrierung
    Wir ordnen Ihr Unternehmen ein, dokumentieren das Ergebnis und begleiten bei Bedarf die Registrierung im BSI-Portal.
  3. Standortbestimmung
    Abgleich Ihrer Organisation und IT mit den geforderten Maßnahmen. Sie wissen danach, was gut ist, was fehlt und was kritisch ist.
  4. Umsetzung
    Richtlinien, Meldeprozess, Notfallplanung und technische Maßnahmen – organisatorisch und technisch aus einer Hand.
  5. Schulung und laufende Betreuung
    Schulung der Geschäftsleitung und der Mitarbeiter, regelmäßige Überprüfung und Unterstützung im Ernstfall.

Häufige Fragen

Ist mein Unternehmen von NIS-2 betroffen?

Das hängt vor allem von Branche und Größe ab: Betroffen sind in der Regel Unternehmen in bestimmten Sektoren, die mindestens 50 Mitarbeiter haben oder mehr als 10 Mio. € Jahresumsatz und zugleich mehr als 10 Mio. € Bilanzsumme – darunter auch Maschinenbau, Fahrzeugbau, Elektronik, Lebensmittel und IT-Dienstleister. Unser NIS-2-Selbsttest gibt Ihnen in einer Minute eine erste Einschätzung.

Seit wann gilt NIS-2 in Deutschland?

Das NIS-2-Umsetzungsgesetz ist am 6. Dezember 2025 in Kraft getreten. Eine Übergangsfrist für die Pflichten gibt es nicht. Die Registrierung beim BSI war binnen drei Monaten fällig, also bis zum 6. März 2026; das BSI hat Nachmeldungen bis zum 31. Juli 2026 geduldet.

Wir haben die Registrierungsfrist verpasst. Was jetzt?

Die Pflicht besteht weiter – holen Sie die Registrierung so schnell wie möglich nach und dokumentieren Sie, wie Sie die Betroffenheit geprüft haben. Wir unterstützen Sie bei der Einordnung und beim Vorgehen im BSI-Portal. Bei rechtlichen Fragen zu möglichen Folgen ziehen Sie bitte zusätzlich Ihren Rechtsbeistand hinzu.

Wir sind nicht betroffen, aber unsere Kunden fragen nach NIS-2. Was tun?

Betroffene Unternehmen müssen die Sicherheit ihrer Lieferkette nachweisen und geben die Anforderungen deshalb an Zulieferer und Dienstleister weiter – per Fragebogen oder Vertrag. Mit einer Standortbestimmung und einem dokumentierten Maßnahmenplan können Sie solche Anfragen belastbar beantworten.

Reicht eine ISO-27001-Zertifizierung für NIS-2?

Ein ISMS nach ISO 27001 deckt den größten Teil der geforderten Risikomanagement-Maßnahmen ab und ist eine sehr gute Grundlage. Zusätzlich brauchen Sie die Registrierung, den Meldeprozess mit den gesetzlichen Fristen und die Schulung der Geschäftsleitung. Mehr dazu auf unserer Seite zur ISO 27001.

Was kostet die NIS-2-Beratung?

Das hängt von Größe, Branche und Ausgangslage ab. Nach einem kurzen Gespräch erhalten Sie ein individuelles Angebot – als abgegrenztes Projekt oder als laufende Betreuung.

Ist das eine Rechtsberatung?

Nein. Wir beraten zur Informationssicherheit und setzen die organisatorischen und technischen Maßnahmen um. Die rechtliche Einordnung im Einzelfall, etwa bei Konzernstrukturen, klären Sie mit Ihrem Rechtsbeistand; wir liefern dafür die fachliche Grundlage.

Betroffen oder nicht?
Klären Sie es mit Timo Hoffmann

Ein kurzes Gespräch reicht für eine erste ehrliche Einschätzung – unverbindlich und ohne Verpflichtung zu einem Großprojekt. Oder rufen Sie direkt an: +49 741 3485430.
Leopold Netzwerke GmbH Logo