
Einstieg
Basis-Absicherung
Die wichtigsten Grundanforderungen für die ganze Organisation – schnell spürbar mehr Sicherheit. Ideal als erster Schritt.
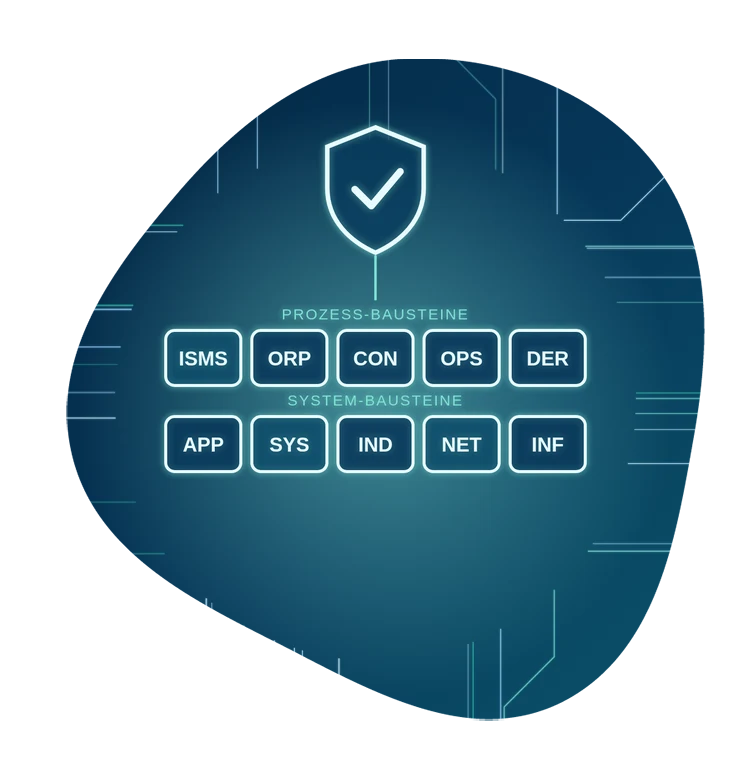
Öffentliche Auftraggeber, Kommunen und viele Konzerne fragen nach IT-Grundschutz oder einem vergleichbaren Nachweis. Wer Ausschreibungen gewinnen will, braucht eine belastbare Antwort.
Seit dem 6. Dezember 2025 gilt in Deutschland das NIS-2-Umsetzungsgesetz. Für betroffene Unternehmen kann IT-Grundschutz einen strukturierten Rahmen für viele der geforderten Risikomanagement-Maßnahmen liefern.
NIS-2-Betroffenheit prüfenStatt einer leeren Normvorlage gibt der IT-Grundschutz konkrete Anforderungen vor. Sie sehen schnell, was erledigt ist und was fehlt.
Mit IT-Grundschutz können Sie später ein ISO-27001-Zertifikat auf Basis von IT-Grundschutz anstreben – die Grundlage entsteht schon beim Umsetzen.
Viele IT-Grundschutz-Projekte enden mit Maßnahmenlisten. Bei uns nicht. Wir unterstützen bei Strukturanalyse, Schutzbedarf, Richtlinien und Dokumentation – und setzen die daraus entstehenden technischen Maßnahmen auf Wunsch direkt um.
Und wir wissen, wovon wir sprechen: Unser eigenes ISMS ist nach ISO/IEC 27001:2022 durch die DQS zertifiziert.
Der BSI-Standard 200-2 kennt drei Vorgehensweisen. Sie müssen nicht mit allem auf einmal beginnen.
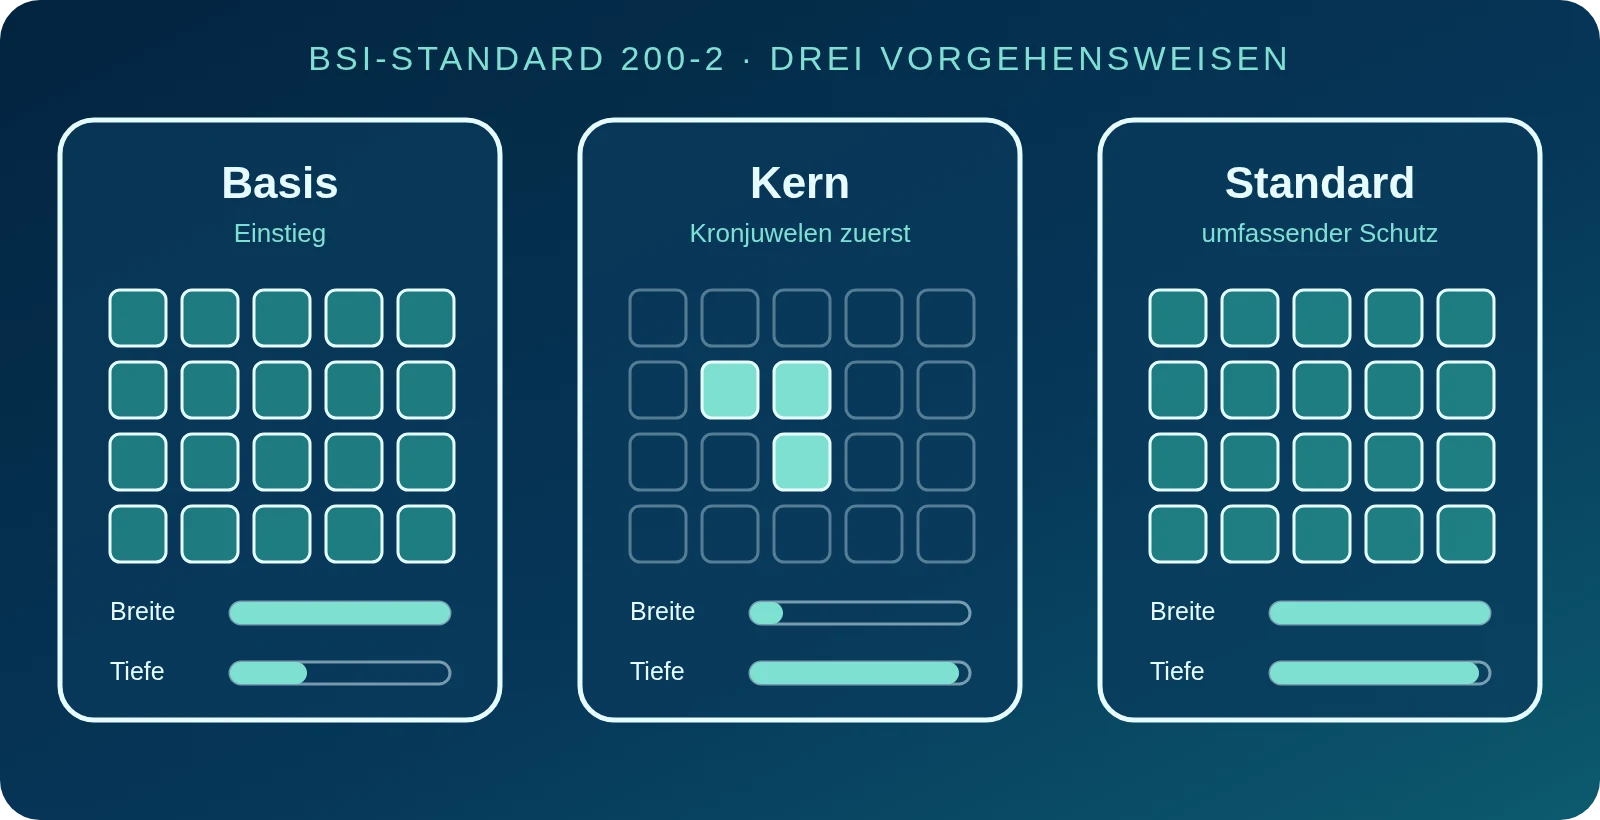
Die wichtigsten Grundanforderungen für die ganze Organisation – schnell spürbar mehr Sicherheit. Ideal als erster Schritt.
Zuerst die „Kronjuwelen“: besonders wichtige Geschäftsprozesse und Informationen werden umfassend geschützt. Für einen klar abgegrenzten Informationsverbund kann das auch der Weg zu einer Zertifizierung sein.
Der vollständige Weg: alle Bereiche, alle Anforderungen – und die Grundlage für ein ISO-27001-Zertifikat auf Basis von IT-Grundschutz.
Methodik und Technik, Schritt für Schritt. Den Umfang legen wir nach der Standortbestimmung gemeinsam fest.
Wichtig zur Einordnung: Ein ISO-27001-Zertifikat auf Basis von IT-Grundschutz vergibt das BSI selbst, das Audit führen vom BSI zertifizierte Auditoren durch. Wir bereiten Sie darauf vor und begleiten Sie – das Audit selbst ist bewusst unabhängig.
Wo stehen Sie heute? Wir betrachten Organisation, Prozesse und technische IT, identifizieren die wichtigsten Abweichungen und zeigen Ihnen einen realistischen Weg zur Basis-, Kern- oder Standard-Absicherung.
Standortbestimmung besprechenKein Entweder-oder: Beide führen zu einem ISMS. Der Unterschied liegt im Weg dorthin.
| ISO/IEC 27001 (nativ) | BSI IT-Grundschutz | |
|---|---|---|
| Herkunft | Internationale Norm | Deutsches Rahmenwerk des BSI |
| Maßnahmen | Eigene Risikoanalyse, Maßnahmen frei wählbar | Konkrete Anforderungen aus den Bausteinen; ergänzende Risikoanalyse dort, wo die Standardanforderungen nicht ausreichen |
| Stärke | International bekannt, flexibel | Sehr konkret, gut nachvollziehbar, in Deutschland bei Behörden verbreitet |
| Zertifikat | Durch akkreditierte Zertifizierungsstellen | ISO 27001 auf Basis von IT-Grundschutz, ausgestellt vom BSI |
Unser eigenes ISMS ist nach ISO/IEC 27001:2022 durch die DQS zertifiziert. Welcher Weg für Sie passt, klären wir im Erstgespräch.
Das BSI löst das bisherige IT-Grundschutz-Kompendium durch „Grundschutz++“ ab – prozessorientiert und als digitales, maschinenlesbares Regelwerk. Die bewährten WiBA-Checklisten werden fester Bestandteil.
Unsere Empfehlung: Wer heute startet, sollte Grundschutz++ bereits in der Planung berücksichtigen. Wir gestalten Strukturen und Dokumentation so, dass ein späterer Übergang möglichst wenig Doppelarbeit verursacht. Quelle: BSI, Stand Oktober 2026.
Schritt für Schritt – Sie entscheiden nach jeder Etappe, wie weit Sie gehen.
Für die meisten Unternehmen nein. Viele öffentliche Auftraggeber und Konzerne verlangen aber einen Nachweis über ein funktionierendes Sicherheitsmanagement – IT-Grundschutz ist dafür eine anerkannte Grundlage. Für Unternehmen, die unter NIS-2 fallen, sind Risikomanagement-Maßnahmen Pflicht; IT-Grundschutz kann dafür einen strukturierten Rahmen liefern.
Beide führen zu einem Managementsystem für Informationssicherheit. ISO 27001 lässt die Maßnahmen offen und verlangt eine eigene Risikoanalyse. IT-Grundschutz gibt über die Bausteine konkrete Anforderungen vor und ergänzt sie um eine Risikoanalyse dort, wo diese nicht ausreichen. Ein ISO-27001-Zertifikat auf Basis von IT-Grundschutz verbindet beides.
Das hängt von Größe, Ausgangslage und gewählter Vorgehensweise ab. Die Basis-Absicherung ist deutlich schneller erreicht als die Standard-Absicherung. Nach der Standortbestimmung können wir den Aufwand realistisch einschätzen.
Ja. Die Grundlagen – Strukturanalyse, Schutzbedarf, Richtlinien und technische Maßnahmen – bleiben wertvoll. Wir berücksichtigen Grundschutz++ von Anfang an, damit ein späterer Übergang möglichst wenig Doppelarbeit verursacht.
Nein, und das ist gewollt: Das Zertifikat „ISO 27001 auf Basis von IT-Grundschutz“ stellt das BSI aus, das Audit führen vom BSI zertifizierte Auditoren durch. Wir bereiten Sie vor, setzen die Maßnahmen mit Ihnen um und begleiten Sie durch das Audit.
